
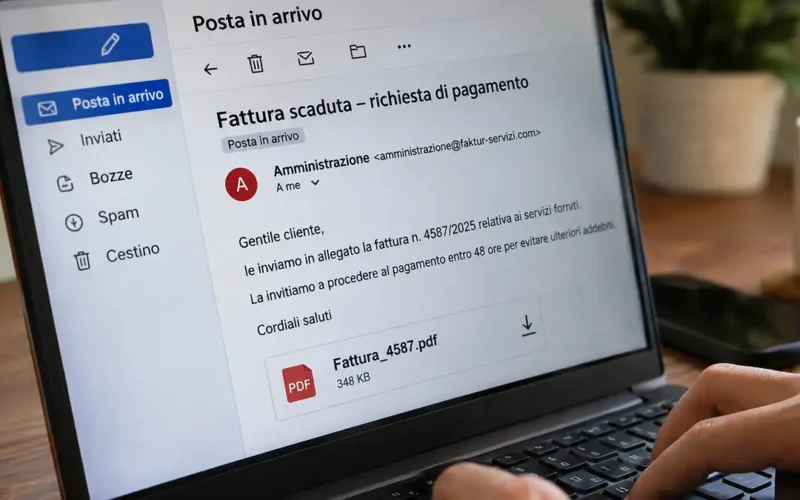
Arriva un’email con una fattura da pagare, magari accompagnata da un sollecito urgente. Il nome dell’azienda sembra familiare, l’importo è plausibile e il documento è già allegato. Aprirlo appare la cosa più naturale. È proprio su questo automatismo che puntano molte truffe informatiche.
Per riconoscere un’email con una fattura falsa bisogna controllare l’indirizzo completo del mittente, verificare che il pagamento sia realmente atteso ed esaminare il nome e il formato dell’allegato senza aprirlo. Richieste urgenti, coordinate bancarie modificate e documenti ZIP o HTML inattesi sono segnali sospetti. La verifica più sicura consiste nel contattare il fornitore attraverso un recapito già conosciuto.
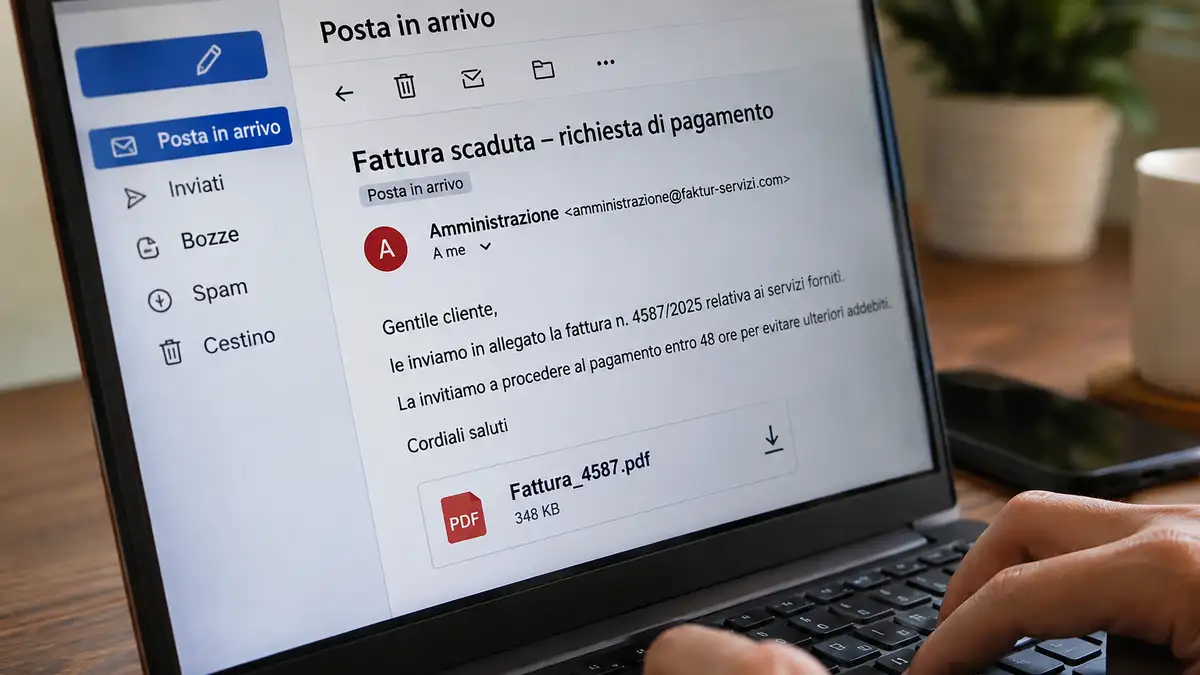
Come si presenta un’email con una fattura falsa
Non tutte le email fraudolente sono scritte male o contengono errori evidenti. Alcune riproducono con precisione la grafica di aziende conosciute, riportano numeri di fattura verosimili e utilizzano un linguaggio amministrativo perfettamente credibile.
Gli oggetti dei messaggi possono essere piuttosto comuni:
- Fattura scaduta – richiesta di pagamento
- Invio documento contabile
- Sollecito pagamento fattura in sospeso
- Aggiornamento coordinate bancarie
- Fattura elettronica disponibile
- Conferma ordine e documento allegato
Nessuna di queste formule dimostra, da sola, che si tratti di una truffa. Il problema nasce quando il messaggio arriva senza alcun rapporto commerciale riconoscibile oppure chiede un’azione diversa da quella normalmente prevista.
Un esempio concreto è stato documentato dal CERT-AGID il 24 settembre 2026: una campagna malevola utilizzava caselle PEC compromesse per spedire falsi solleciti di pagamento. Gli allegati ZIP contenevano file HTML progettati per avviare una catena di infezione. CERT-AGID
Questo episodio evidenzia un aspetto spesso trascurato: anche una fattura ricevuta da un indirizzo apparentemente autentico può essere pericolosa.
I 7 segnali che aiutano a riconoscere una fattura falsa
1. Il nome del mittente è corretto, ma l’indirizzo non coincide
Il campo del mittente può mostrare il nome di un’azienda conosciuta anche quando l’email proviene da un dominio completamente diverso.
Per esempio, un messaggio potrebbe apparire come inviato da un ipotetico fornitore chiamato Alfa Servizi, mentre l’indirizzo effettivo appartiene a un dominio che non ha alcun collegamento con l’azienda.
Controllare soltanto il nome visualizzato non basta. Bisogna espandere i dettagli del mittente e verificare l’indirizzo completo.
Attenzione anche alle differenze minime tra i domini: una lettera sostituita, un trattino aggiunto o un’estensione insolita possono passare inosservati.
Un dominio apparentemente corretto, però, non garantisce la sicurezza del messaggio. Un account aziendale autentico potrebbe essere stato compromesso.
2. La fattura riguarda un acquisto mai effettuato
Una richiesta di pagamento inattesa dovrebbe far scattare una verifica, soprattutto se contiene riferimenti generici come “servizio acquistato” o “ordine precedente”.
Chi gestisce una partita IVA o riceve abitualmente documenti amministrativi può essere più esposto a questo tipo di inganno. Tra numerose comunicazioni autentiche, una fattura inventata rischia di sembrare una delle tante.
Il controllo più utile non è confrontare il logo. È cercare una corrispondenza con un ordine, un contratto, una prestazione ricevuta o una fattura già registrata.
3. Il messaggio insiste su un pagamento immediato
Frasi come “regolarizzare entro oggi” o “evitare ulteriori conseguenze” possono essere utilizzate per spingere il destinatario ad agire senza verificare.
Naturalmente esistono solleciti di pagamento legittimi. A rendere sospetta la comunicazione è la combinazione tra urgenza, fattura inattesa e impossibilità di verificare facilmente la richiesta.
Una pratica comune nelle frodi è sfruttare la paura di una scadenza per ottenere un bonifico oppure indurre all’apertura di un allegato.
4. L’allegato ha un formato insolito per una fattura
Un documento chiamato Fattura.pdf può sembrare normale. Un file come Fattura.pdf.html, invece, richiede molta più attenzione.
Tra i formati da trattare con particolare cautela, quando arrivano senza essere attesi, ci sono:
- ZIP e RAR: archivi che possono contenere script, collegamenti o programmi dannosi.
- HTML e HTM: pagine locali che possono indirizzare a siti fraudolenti o attivare ulteriori passaggi malevoli.
- JS, VBS, EXE, LNK e altri file eseguibili o script: non sono normali documenti di fatturazione.
- Documenti Office con richiesta di abilitare macro o contenuti attivi: una richiesta del genere è un forte segnale di rischio.
Il CERT-AGID ha documentato campagne che utilizzavano file HTML denominati come fatture e perfino doppie estensioni quali .pdf.html. CERT-AGID
Un archivio ZIP non è automaticamente infetto, così come un PDF non è necessariamente innocuo. Conta la provenienza del file e ciò che viene richiesto di fare dopo averlo ricevuto.
5. Il documento chiede di scaricare un altro file
Alcune false fatture non contengono direttamente il malware. Sono semplicemente il primo passaggio di una procedura costruita per ingannare il destinatario.
Un PDF può mostrare un avviso secondo cui il documento è protetto, non è leggibile oppure richiede un aggiornamento del visualizzatore.
A quel punto viene proposto un pulsante per scaricare la fattura corretta.
È un comportamento sospetto, soprattutto quando il collegamento porta a un sito estraneo al fornitore.
Nel maggio 2025 il CERT-AGID ha segnalato una campagna in cui allegati PDF come Fattura.pdf rimandavano a servizi cloud per scaricare ulteriori file malevoli. Il documento apparentemente innocuo serviva a convincere la vittima a compiere il passaggio successivo. CERT-AGID
6. Le coordinate bancarie sono cambiate senza preavviso
Una delle frodi più insidiose non richiede necessariamente l’installazione di malware.
Il messaggio può contenere una fattura credibile, magari collegata a un rapporto commerciale reale, ma indicare un IBAN diverso da quello utilizzato in precedenza.
La spiegazione è spesso semplice: “Abbiamo cambiato banca” oppure “Da questo mese i pagamenti devono essere effettuati sul nuovo conto”.
Non bisogna confermare il cambiamento rispondendo alla stessa email sospetta. Se la casella del fornitore è compromessa, anche la risposta potrebbe arrivare al truffatore.
Il nuovo IBAN va verificato attraverso un canale indipendente, utilizzando un numero telefonico già presente nei propri contatti o nel contratto.
7. L’email sembra una risposta a una conversazione precedente
Una fattura falsa può arrivare all’interno di uno scambio di messaggi già esistente, o apparire come una risposta a una conversazione precedente.
Questo rende il tentativo più difficile da individuare: il destinatario riconosce l’oggetto e può abbassare la guardia.
In alcuni casi i criminali utilizzano account compromessi; in altri costruiscono messaggi che imitano una conversazione.
Nel giugno 2025 il CERT-AGID ha descritto una campagna contro utenti Libero Mail in cui una finta fattura sfruttava proprio l’apparenza di uno scambio precedente per convincere ad aprire un PDF e raggiungere una falsa pagina di accesso alla webmail. CERT-AGID
Come controllare un allegato sospetto senza aprirlo
Quando una fattura non convince, non serve effettuare analisi tecniche complicate. La priorità è evitare di interagire con il contenuto potenzialmente dannoso.
La procedura più prudente è questa:
- Non aprire l’allegato e non cliccare sui collegamenti. Anche un pulsante che promette di mostrare il documento online potrebbe portare a una pagina di phishing.
- Verificare mittente e indirizzo di risposta. Un indirizzo differente non prova automaticamente una frode, ma merita un controllo.
- Controllare il nome completo del file. Su Windows può essere utile attivare la visualizzazione delle estensioni in Esplora file. Non occorre scaricare un file sospetto solo per verificarne il formato.
- Confrontare la richiesta con i propri documenti. Un numero di ordine, una scadenza e un importo devono corrispondere a operazioni realmente effettuate.
- Contattare il presunto emittente separatamente. Non usare il numero telefonico o il link indicato esclusivamente nell’email sospetta.
Chi lavora in azienda dovrebbe seguire anche le procedure interne di verifica e segnalazione, senza inoltrare indiscriminatamente il messaggio ai colleghi.
Un antivirus aggiornato e i filtri antiphishing della posta sono utili, ma non possono certificare che un documento sia autentico. Un file privo di rilevamenti non va considerato automaticamente sicuro.
Cosa succede se si apre una fattura falsa?
Dipende dal tipo di allegato e dalle azioni compiute.
Una fattura fraudolenta può essere progettata per rubare credenziali, installare malware, raccogliere informazioni oppure convincere a effettuare un pagamento verso un conto controllato dai truffatori.
Non tutti gli allegati agiscono nello stesso modo.
Un PDF potrebbe limitarsi a contenere un collegamento verso una falsa pagina di login. Un archivio ZIP può nascondere un file eseguibile o uno script. Un documento Office può tentare di convincere l’utente ad abilitare contenuti attivi.
Esistono anche vulnerabilità dei software di lettura documenti che, in determinate condizioni, possono essere sfruttate attraverso file appositamente preparati. Per questo non è corretto affermare che aprire un PDF sia sempre privo di rischi.
Ho aperto il PDF ma non ho cliccato nulla: sono a rischio?
Il rischio non è identico in ogni situazione. Aprire un PDF con un lettore aggiornato senza seguire link, inserire credenziali o scaricare altri file è generalmente meno rischioso rispetto a eseguire uno script o autorizzare contenuti attivi.
Non significa, però, che si possa escludere qualsiasi problema.
Se il documento presenta comportamenti anomali, richieste insolite o tentativi di scaricare altro materiale, è prudente interrompere l’interazione ed effettuare un controllo di sicurezza del dispositivo.
Cosa fare se hai già aperto o scaricato l’allegato
La prima distinzione riguarda ciò che è stato effettivamente fatto. Scaricare un file senza eseguirlo non equivale necessariamente a installare un malware; inserire una password su una pagina fraudolenta, invece, comporta un rischio immediato per l’account.
Se sospetti di aver aperto una fattura pericolosa:
- Interrompi l’interazione con il messaggio. Non aprire altri file e non seguire ulteriori istruzioni contenute nell’email.
- Se hai eseguito un file sospetto o noti segnali di compromissione, isola il dispositivo dalla rete. In ambito aziendale avvisa subito il reparto IT o il responsabile della sicurezza.
- Esegui una scansione completa con un software di sicurezza affidabile e aggiornato. Un risultato negativo non esclude necessariamente un’infezione.
- Se hai inserito credenziali su una pagina sospetta, cambiale da un dispositivo affidabile. Revoca le sessioni attive, dove possibile, e attiva l’autenticazione a più fattori.
- Se hai autorizzato un pagamento, contatta immediatamente la banca. Chiedi se esistono possibilità di blocco o richiamo dell’operazione.
- Conserva le prove della comunicazione. L’email originale, gli estremi del pagamento e le eventuali schermate possono essere utili per una segnalazione o denuncia.
Se è stato eseguito un file potenzialmente dannoso, una semplice scansione non sempre basta a ripristinare la fiducia nel sistema. Potrebbe essere necessaria un’analisi tecnica e, nei casi più seri, il ripristino da una copia sicura.
Un errore frequente consiste nel cambiare subito tutte le password dallo stesso computer che potrebbe essere stato infettato da un programma capace di intercettarle. In quella situazione è preferibile usare un altro dispositivo attendibile.
Le false fatture possono arrivare anche tramite PEC?
Sì. La Posta Elettronica Certificata garantisce caratteristiche specifiche del processo di invio e consegna, ma non rende automaticamente sicuri i file allegati.
È una distinzione che spesso viene sottovalutata.
Se un criminale ottiene accesso a una casella PEC autentica, può sfruttarla per inviare messaggi dannosi che appaiono più affidabili di una normale email.
La campagna MintsLoader individuata dal CERT-AGID nel settembre 2026 ne è un esempio documentato: falsi solleciti venivano distribuiti da caselle PEC compromesse, con archivi ZIP apparentemente collegati a documenti amministrativi. CERT-AGID
La presenza di una ricevuta di consegna, quindi, non sostituisce il controllo del contenuto.
Fattura elettronica e allegato email: quale differenza?
Per chi riceve fatture in Italia è utile distinguere un documento commerciale inviato via email dal processo di fatturazione elettronica attraverso il Sistema di Interscambio (SdI).
Un PDF ricevuto nella posta ordinaria può essere una copia di cortesia di una fattura effettivamente emessa. Ma potrebbe anche essere un documento costruito da un truffatore.
La grafica del PDF, la partita IVA riportata e il nome del fornitore non bastano a verificarne l’autenticità.
Quando si tratta di una fattura elettronica italiana transitata attraverso lo SdI, la verifica può essere effettuata consultando il proprio gestionale o i servizi ufficiali dell’Agenzia delle Entrate, secondo le modalità disponibili per la propria posizione fiscale.
Un documento può persino riferirsi a una fattura reale e contenere, nel messaggio che lo accompagna, coordinate bancarie fraudolente. Per questo verificare l’esistenza della fattura e verificare le istruzioni di pagamento sono due controlli distinti.
Come segnalare un’email con una fattura fraudolenta
Se il messaggio è sospetto, si può utilizzare la funzione di segnalazione phishing presente nel servizio di posta elettronica. Outlook, per esempio, mette a disposizione l’opzione Segnala phishing, anche se la posizione del comando cambia tra le diverse versioni. Microsoft Support
In caso di truffa economica, furto di credenziali o compromissione di un dispositivo, è opportuno rivolgersi alla Polizia Postale o a un ufficio di polizia, portando con sé la documentazione disponibile.
Per le denunce online, modalità e disponibilità dei servizi possono variare in base al territorio e al tipo di reato. È quindi preferibile verificare le indicazioni aggiornate della Polizia di Stato. Polizia di Stato
Domande frequenti sulle email con fatture false
Una falsa fattura può infettare lo smartphone?
Sì, ma dipende dal contenuto ricevuto e dal dispositivo utilizzato. Un allegato può indirizzare a siti fraudolenti, tentare di sottrarre password o proporre il download di applicazioni dannose. Il rischio aumenta quando si installano file provenienti da fonti sconosciute o si concedono autorizzazioni sospette.
È pericoloso scaricare una fattura ZIP senza aprirla?
Il semplice download di un archivio ZIP non comporta normalmente l’esecuzione dei file contenuti al suo interno. Il rischio aumenta quando si estraggono e avviano script o programmi dannosi. Se la provenienza è dubbia, evita di aprire l’archivio e non eseguire alcun file.
Un’email con fattura falsa può arrivare da Gmail o Outlook?
Sì. I truffatori possono utilizzare indirizzi appartenenti a normali servizi di posta elettronica, domini creati appositamente o account autentici compromessi. Il servizio utilizzato dal mittente non permette, da solo, di stabilire se la richiesta sia affidabile. Conta soprattutto la possibilità di verificarne l’origine.
Posso fidarmi di una fattura PDF se l’antivirus non rileva virus?
No, non completamente. Un PDF può contenere collegamenti verso pagine di phishing senza essere identificato come malware. Anche un documento tecnicamente innocuo può riportare coordinate bancarie fraudolente. L’assenza di avvisi dell’antivirus non sostituisce la verifica del mittente e della richiesta di pagamento.
Ho pagato una fattura falsa: posso recuperare i soldi?
Il recupero dipende dal tipo di pagamento, dai tempi trascorsi e dalle circostanze. Se hai effettuato un bonifico, contatta immediatamente la banca per verificare la possibilità di richiamarlo. Conserva le prove della transazione e presenta denuncia. Non esiste una garanzia che l’importo possa essere recuperato.
Un controllo in più può evitare un danno serio
Una fattura apparentemente autentica non richiede necessariamente una risposta immediata. Quando il documento è inatteso o contiene nuove istruzioni di pagamento, una telefonata al fornitore attraverso un recapito già verificato può essere più utile di qualsiasi controllo sulla grafica dell’email.
La precauzione migliore è trattare l’allegato e la richiesta economica come due elementi da verificare separatamente.
Fonti attendibili e approfondimenti
- CERT-AGID – Falsi solleciti di pagamento diffusi tramite PEC. Analisi del 24 settembre 2026.
- CERT-AGID – Malware distribuito tramite false fatture PDF. Analisi del 16 maggio 2025.
- CERT-AGID – Phishing tramite false fatture contro Libero Mail. Analisi del 3 giugno 2025.
- Microsoft – Riconoscere e segnalare messaggi phishing in Outlook.
- Agenzia delle Entrate – Guida alla fatturazione elettronica.
- Polizia di Stato – Informazioni sulle denunce online.