
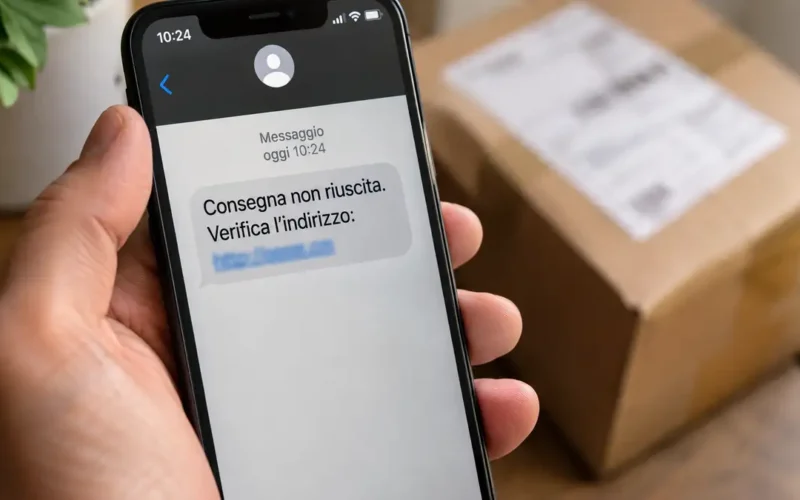
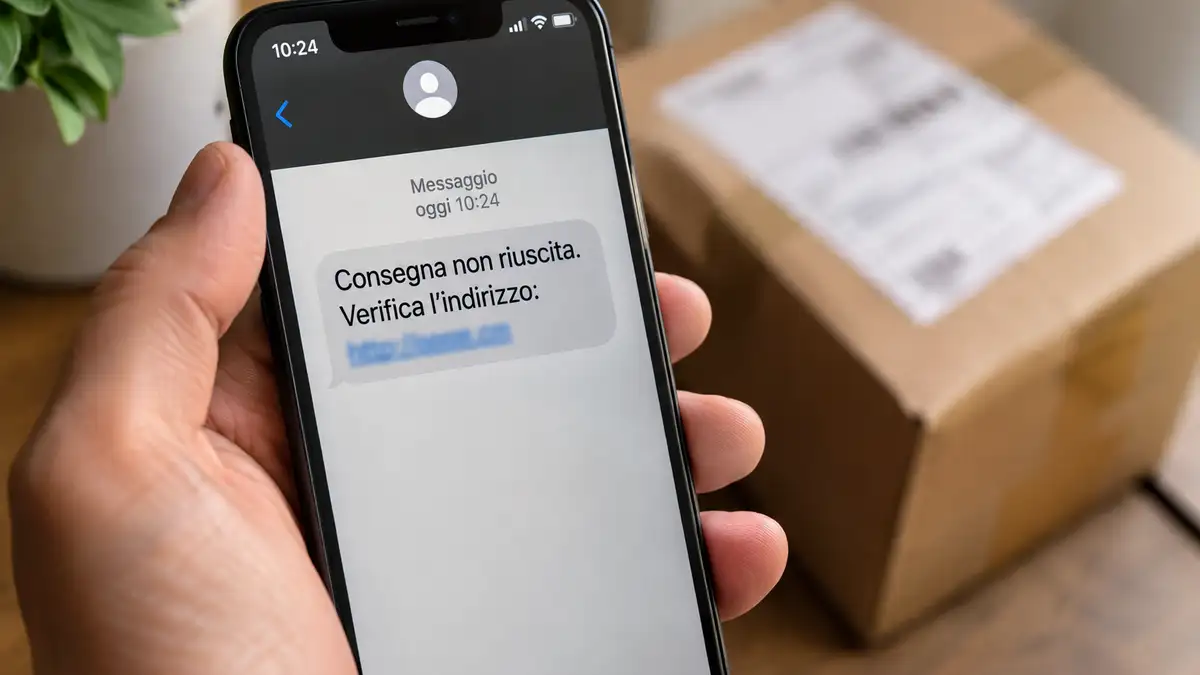
Arriva un SMS che segnala un pacco bloccato, un indirizzo incompleto o una consegna non riuscita. Il messaggio contiene un link e invita a intervenire subito. Il dubbio è comprensibile, soprattutto quando si aspetta davvero un ordine acquistato online.
Un SMS che chiede di aprire un link per sbloccare la consegna di un pacco potrebbe essere una truffa di smishing. I segnali più comuni sono indirizzi web sospetti, richieste di pagamento inattese, urgenza e dati della spedizione poco precisi. Per verificare il messaggio, non utilizzare il collegamento ricevuto: controlla l’ordine direttamente sul sito del venditore o del corriere.
Come riconoscere un SMS falso per la consegna di un pacco
Le truffe che sfruttano le spedizioni funzionano perché imitano comunicazioni che molte persone ricevono abitualmente. I criminali utilizzano nomi di corrieri conosciuti, riferimenti a consegne mancate e piccoli problemi amministrativi che sembrano facilmente risolvibili.
Il meccanismo è semplice: convincere il destinatario ad aprire una pagina che riproduce il sito di un servizio di spedizioni. Qui possono essere richiesti dati personali, informazioni della carta di pagamento oppure credenziali di accesso.
Il CERT-AGID ha documentato campagne di questo tipo, comprese comunicazioni fraudolente che sfruttano il nome di Poste Italiane e segnalano problemi inesistenti nella consegna dei pacchi.
Ci sono sei elementi che meritano particolare attenzione.
1. Il messaggio parla di un problema generico
«Il tuo pacco non può essere consegnato», «indirizzo incompleto» oppure «spedizione sospesa» sono formulazioni ricorrenti.
Un messaggio del genere non è automaticamente falso. Il sospetto aumenta quando non contiene informazioni verificabili e invita a risolvere tutto attraverso un collegamento sconosciuto.
L’assenza del nome del destinatario, del numero di spedizione o di riferimenti all’ordine può essere un indizio, ma non basta da sola per identificare una frode.
2. Il link non corrisponde al sito ufficiale del corriere
È uno dei controlli più utili, ma anche quello su cui si commettono più errori.
Un indirizzo fraudolento può contenere il nome di una società conosciuta senza appartenere realmente a quella società. Per esempio, un dominio costruito come corriere-consegna.example può sembrare plausibile pur essendo soltanto un indirizzo dimostrativo.
Il nome del corriere potrebbe comparire anche prima del vero dominio, all’interno di un sottodominio.
La presenza del lucchetto HTTPS non garantisce che il sito sia autentico. Significa che la connessione è cifrata, non che il proprietario della pagina sia affidabile.
Anziché tentare di interpretare un indirizzo dubbio, la soluzione più sicura è aprire autonomamente il sito ufficiale del corriere.
3. Viene richiesto un piccolo pagamento
Un altro segnale frequente è la richiesta di pagare una cifra modesta per completare la consegna, aggiornare l’indirizzo o coprire presunte spese di gestione.
Il problema non è necessariamente l’importo. Una pagina fraudolenta potrebbe utilizzare un pagamento apparentemente insignificante per raccogliere il numero della carta, la scadenza e il codice CVV.
Esistono spedizioni che prevedono realmente costi aggiuntivi, per esempio in particolari procedure doganali. Questo non rende attendibile una richiesta arrivata tramite un SMS inatteso.
Prima di pagare bisogna verificare che la spesa risulti effettivamente dovuta attraverso i canali ufficiali.
4. Il testo mette fretta
«Aggiorna i dati entro oggi», «ultimo tentativo di consegna» o «il pacco verrà restituito» sono esempi di messaggi che cercano di ottenere una reazione immediata.
Anche un corriere autentico può comunicare scadenze operative. La differenza è che una richiesta legittima dovrebbe poter essere verificata indipendentemente dal collegamento ricevuto.
Chi organizza queste frodi punta proprio a evitare quel controllo.
5. Il mittente sembra autentico, ma non basta
Un SMS potrebbe mostrare il nome di un corriere anziché un numero telefonico. In alcuni casi, le comunicazioni fraudolente possono persino comparire nella stessa conversazione dove sono presenti messaggi autentici.
Si tratta di tecniche che sfruttano l’identificazione apparente del mittente, compresi fenomeni di spoofing.
Per questo motivo, vedere il nome di Poste Italiane, DHL, GLS, BRT o di un altro operatore non dimostra che il messaggio provenga davvero da quel servizio.
6. Il messaggio contiene errori, ma può essere scritto perfettamente
Traduzioni maldestre, punteggiatura insolita e frasi poco naturali possono rivelare un tentativo di frode.
Non bisogna però aspettarsi necessariamente errori evidenti. Alcuni messaggi fraudolenti sono scritti in italiano corretto, utilizzano grafica credibile e riproducono comunicazioni aziendali con notevole precisione.
La qualità del testo non è una prova di autenticità.
Esempi di SMS truffa: quali messaggi devono insospettire
Le formulazioni cambiano da una campagna all’altra, ma gli schemi si somigliano.
Ecco alcuni esempi illustrativi, non trascrizioni di messaggi realmente segnalati:
Il tuo pacco è in attesa di consegna. Conferma l’indirizzo attraverso il collegamento indicato.
Non è stato possibile completare la spedizione. Aggiorna le informazioni per evitare la restituzione al mittente.
La consegna è sospesa per un pagamento mancante. Completa la procedura online.
La caratteristica comune è il tentativo di trasferire il destinatario dal messaggio a un sito controllato da terzi.
C’è poi una circostanza che rende l’inganno particolarmente convincente: ricevere l’SMS proprio quando si aspetta un acquisto.
Non significa necessariamente che qualcuno conosca il contenuto dell’ordine. Le spedizioni online sono abbastanza diffuse da rendere plausibile un messaggio generico per molti destinatari. In altri casi, un attacco può sfruttare informazioni personali già disponibili ai truffatori.
Come verificare se il pacco esiste davvero senza aprire il link
Se stai aspettando una consegna, puoi effettuare un controllo senza interagire con il messaggio sospetto.
- Apri l’app o il sito del negozio presso cui hai effettuato l’acquisto, senza utilizzare il collegamento dell’SMS.
- Accedi alla sezione dedicata agli ordini e verifica lo stato della spedizione.
- Recupera il codice di tracciamento, se disponibile.
- Consulta autonomamente il sito ufficiale del corriere e inserisci il codice nella pagina di tracking.
- Se le informazioni non coincidono o la richiesta rimane dubbia, contatta l’assistenza attraverso i recapiti pubblicati sul sito ufficiale.
Non tutti gli ordini mostrano immediatamente un codice di tracciamento. Alcuni venditori affidano le spedizioni a intermediari logistici e l’aggiornamento può richiedere tempo.
Anche un numero di tracking apparentemente valido non rende automaticamente autentico l’SMS: può essere necessario confrontare destinatario, ordine e stato effettivo della consegna.
E se il messaggio arriva da Poste Italiane o da un corriere conosciuto?
Non tutti gli SMS che contengono collegamenti alle spedizioni sono fraudolenti.
Poste Italiane, per esempio, prevede in determinati servizi notifiche tramite SMS o email, anche per gestire alcune opzioni di consegna.
Questo dettaglio rende poco affidabile la regola secondo cui qualsiasi link ricevuto da un corriere sarebbe necessariamente una truffa.
Il criterio più prudente è un altro: non fidarsi del collegamento soltanto perché il messaggio sembra ufficiale.
Se una modifica della consegna è autentica, verifica che la relativa operazione sia disponibile anche accedendo al servizio attraverso i canali ufficiali.
Ho cliccato sul link dell’SMS: cosa rischio?
Aprire il collegamento non significa automaticamente aver subito un furto di dati o un’infezione del telefono.
Le conseguenze dipendono da ciò che è successo dopo il clic. Una pagina di phishing può limitarsi a mostrare un modulo fraudolento, ma esistono anche siti progettati per avviare download dannosi o sfruttare vulnerabilità del dispositivo.
La distinzione più utile riguarda le azioni effettuate.
Hai aperto la pagina senza inserire nulla
Chiudi il sito e non interagire con eventuali finestre, richieste di autorizzazione o download.
Controlla se il browser ha scaricato qualche file e verifica che il sistema operativo e le applicazioni siano aggiornati.
Se non hai inserito informazioni, installato software o concesso autorizzazioni, il rischio di compromissione è generalmente inferiore. Non si può però escludere ogni possibile problema soltanto sulla base del clic.
Hai inserito nome, indirizzo o numero di telefono
I dati potrebbero essere stati raccolti e utilizzati per altri tentativi di truffa, chiamate fraudolente o messaggi mirati.
Presta attenzione alle comunicazioni successive, soprattutto se fanno riferimento alla spedizione o riportano informazioni personali che hai appena fornito.
Se hai utilizzato anche una password, cambiala immediatamente attraverso il sito autentico del servizio interessato. Modifica la stessa password sugli altri account in cui fosse stata riutilizzata e attiva l’autenticazione a più fattori, quando disponibile.
Hai inserito i dati della carta di credito
In questo caso serve agire rapidamente.
Contatta subito la banca o l’emittente della carta utilizzando i recapiti ufficiali e segnala la possibile compromissione. Segui le indicazioni ricevute per bloccare o sostituire la carta e verificare le operazioni effettuate.
Non aspettare necessariamente la comparsa di un addebito sospetto. I dati potrebbero essere utilizzati successivamente.
Se hai autorizzato un pagamento o comunicato un codice OTP, riferiscilo espressamente alla banca: sono informazioni che possono incidere sulle verifiche e sulle misure da adottare.
Per eventuali transazioni non riconosciute, chiedi anche come presentare una contestazione. Le possibilità di rimborso dipendono dalle circostanze concrete e dalle regole applicabili.
Hai scaricato un’app o un file
Il rischio cambia in base al tipo di file, al dispositivo e alle autorizzazioni concesse.
Su Android bisogna prestare particolare attenzione alle applicazioni installate fuori dagli store ufficiali, soprattutto quando chiedono accesso agli SMS, alle notifiche o ai servizi di accessibilità.
Non aprire ulteriormente il file sospetto, non concedere nuovi permessi e avvia i controlli di sicurezza disponibili sul dispositivo.
Se compaiono comportamenti anomali o sospetti che un’app dannosa sia attiva, evita di effettuare operazioni bancarie dal telefono finché non è stato verificato. Per modificare le password utilizza preferibilmente un altro dispositivo affidabile.
Come segnalare un SMS sospetto e impedire nuovi messaggi
Quando hai identificato un probabile tentativo di smishing, puoi segnalarlo utilizzando gli strumenti disponibili sullo smartphone o i canali antifrode dell’azienda impersonata.
Le opzioni per contrassegnare un SMS come spam cambiano a seconda del sistema operativo e dell’app di messaggistica.
Se il messaggio utilizza il nome di Poste Italiane, l’azienda mette a disposizione l’indirizzo antiphishing@posteitaliane.it per ricevere segnalazioni di comunicazioni sospette.
Per altri corrieri è preferibile verificare se esiste un canale antifrode specifico, senza affidarsi ai recapiti contenuti nel messaggio.
Se hai perso denaro o fornito informazioni riservate, conserva una copia dell’SMS, l’indirizzo del sito coinvolto, eventuali ricevute e gli estremi delle operazioni. Queste informazioni possono essere utili per una denuncia alla Polizia Postale.
Bloccare il mittente può ridurre i messaggi provenienti da quel numero, ma non impedisce nuove comunicazioni inviate da utenze differenti o con identità contraffatte.
Domande frequenti
Ho ricevuto un SMS per un pacco che non ho ordinato: è una truffa?
È un forte motivo di sospetto, soprattutto quando il messaggio contiene un link per aggiornare i dati o pagare una consegna. Prima di eliminarlo, verifica se qualcuno del tuo nucleo familiare sta aspettando una spedizione a tuo nome. Non utilizzare il collegamento per effettuare il controllo.
Un SMS con il nome di DHL, GLS, BRT o Poste Italiane può essere falso?
Sì. Il nome visualizzato come mittente non garantisce l’autenticità della comunicazione. I truffatori possono imitare l’identità di aziende conosciute. Per controllare una spedizione, apri direttamente il sito o l’app ufficiale del corriere e confronta le informazioni disponibili.
Possono rubarmi soldi semplicemente aprendo il link?
Il solo clic non comporta automaticamente un addebito o il furto dei dati della carta. Il pericolo aumenta se inserisci informazioni finanziarie, autorizzi pagamenti, comunichi codici di sicurezza o installi software dannoso. Alcune vulnerabilità possono comunque rendere rischiosa anche la semplice visita di una pagina malevola.
Se rispondo all’SMS del pacco, cosa succede?
Rispondere non significa necessariamente perdere dati o denaro, ma può confermare che il numero è attivo e favorire ulteriori contatti fraudolenti. Evita di inviare informazioni personali, codici o fotografie di documenti. Se ricevi nuove richieste sospette, interrompi la conversazione e segnala il messaggio.
Un corriere può chiedermi davvero di pagare per sbloccare un pacco?
In alcune spedizioni possono esistere costi legittimi, per esempio oneri doganali o servizi aggiuntivi. Una richiesta di pagamento ricevuta via SMS non è però una prova che tali importi siano dovuti. Verifica sempre la spesa attraverso il corriere o il venditore, utilizzando canali ufficiali.
Una precauzione utile anche per le prossime consegne
Quando acquisti online, conserva la conferma dell’ordine e controlla le spedizioni dall’account del negozio. In questo modo, se arriva un messaggio inatteso, avrai un riferimento indipendente per verificarlo.
Il dettaglio decisivo non è quanto sembri credibile l’SMS, ma se la richiesta può essere confermata senza seguire il percorso indicato da chi lo ha inviato.
Fonti attendibili
- CERT-AGID – Falso avviso di consegna: campagna di smishing contro gli utenti di Poste Italiane
- Polizia di Stato – Frodi online e falsi SMS di consegna
- Poste Italiane – Come difendersi dalle truffe online
- Poste Italiane – Sicurezza online e segnalazioni phishing
- Poste Italiane – FAQ sul servizio di personalizzazione delle consegne